
近日,美国国家安全局(NSA)特定入侵行动办公室(TAO)悍然对我国西北工业大学发动网络攻击。国家计算机病毒应急处理中心与北京奇安盘古实验室随即对此次入侵事件进行深入分析。在最新的调查报告中,美国实施攻击的技术细节被公开:即在41种网络武器中名为“饮茶”的嗅探窃密类网络武器就是导致大量敏感数据遭窃的最直接“罪魁祸首”之一。
据网络安全专家介绍,TAO使用“饮茶”作为嗅探窃密工具,将其植入西北工业大学内部网络服务器,窃取了SSH等远程管理和远程文件传输服务的登录密码,从而获得内网中其他服务器的访问权限,实现内网横向移动,并向其他高价值服务器投送其他嗅探窃密类、持久化控制类和隐蔽消痕类网络武器,造成大规模、持续性敏感数据失窃。
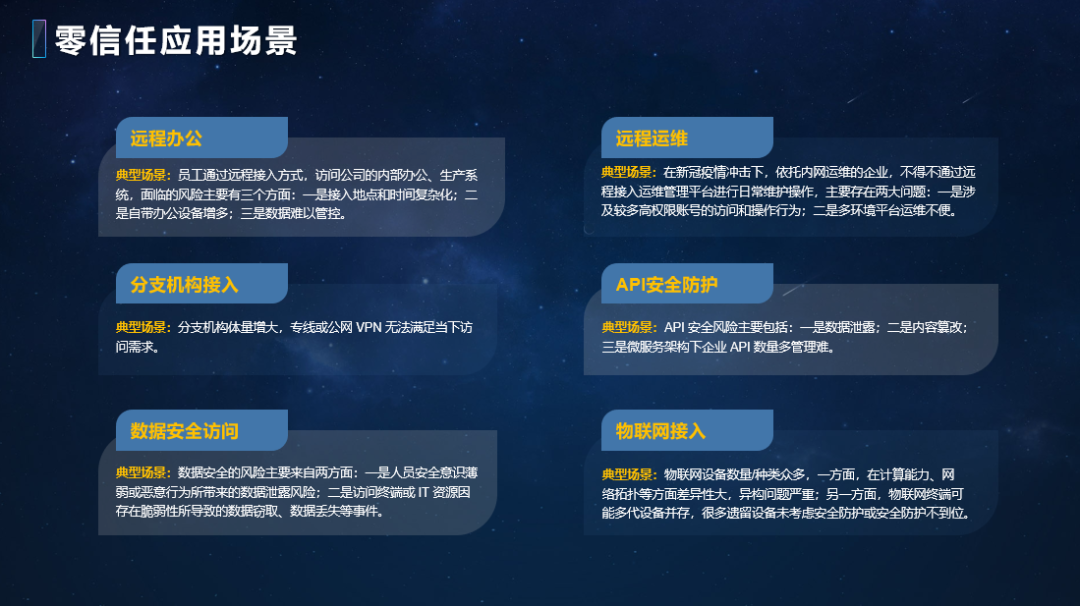
**大数据时代,数据安全越来越重要,已不止关乎个人隐私和企业商业利益,更直接关系到国家利益和安全。**要构建符合国家战略、技术标准、政策要求的数据安全防护体系,首先就要建立起一套适合自身的专属防护理念。而这种理念应当以密评合规为起点、以密码为基石、以身份为中心、用软件定义边界,最重要的是构建安全合规、敏捷高效、自主可控的数据安全底层支撑。从身份角度上讲,就是要实现基于可信的人,通过可信的方式,访问可信的应用,并实现可信的审计,最终达到身份与访问、数据与流通都安全可信。而在身份与访问安全的过程中,还要结合零信任概念。在零信任思想中,身份认证和授权管理是其中的重要部分,也是零信任的前提和关键。如果一个可信的人做了不可信的行动,就要实施动态管控。在这个过程中,就要以身份为中心,采取联动防控的管理策略,也就是要进行持续认证。
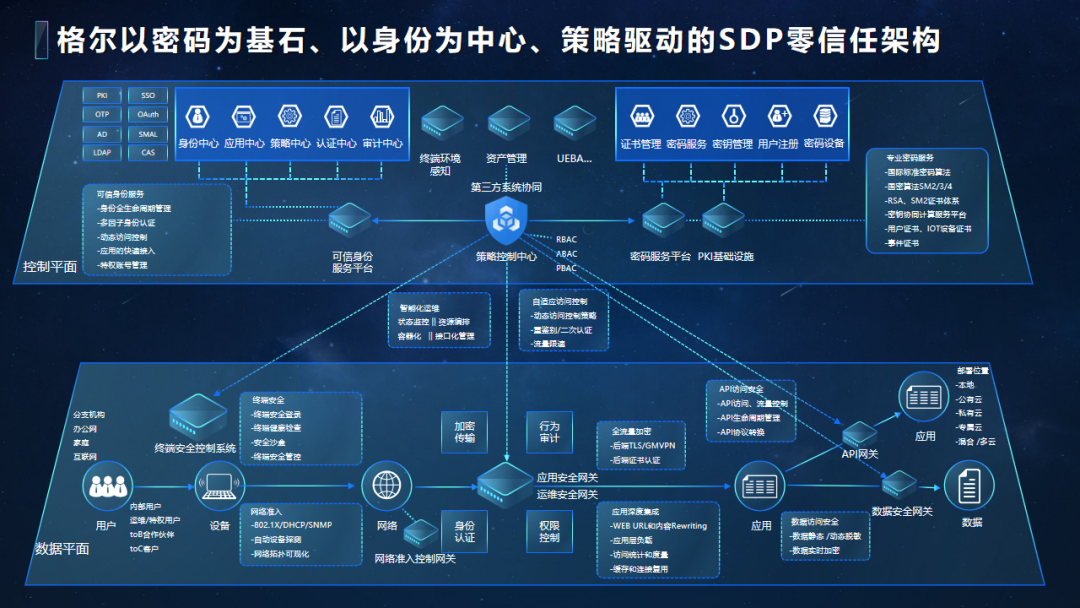
一方面,通过统一认证、统一身份管理、集中权限管理、集中业务管控和全面审计能力等,实现安全性和便利性的统一。同时,对用户访问的行为数据、个性特征和权限数据进行风险动态感知和智能分析,从而实现自适应的访问控制;另一方面,针对应用上云的趋势,通过在控制面部署策略服务平台、在数据面部署零信任网关,让零信任大脑高效连接四肢,从而到达最小化攻击面、分离访问控制和数据信道、提供基于连接的集成安全体系结构等目的,有效降低安全风险、阻止潜在的网络攻击。
银河集团零信任安全解决方案可将传统静态便捷的被动防御转化为动态便捷的主动防御,从而构建起一种动态自适应的安全闭环体系,有效提升网络和信息系统的整体安全性,为助推我国数字经济发展跑出“安全加速度”贡献力量。


