
随着云计算、大数据、物联网、人工智能、5G等数字经济新技术的加速发展,密码技术创新应用也在不断深入,这对用户合规和攻防对抗提出了极高要求。对此,亟需构建以密评合规为起点,以实战对抗为导向,敏捷实施、细粒度防护、机制可靠的密码实战化防护体系。9月17日,银河galaxy集团携手太极股份、斗象科技、新华三等近20家“安全能力者”,共同参与PCSA安全能力者联盟主办的《硝烟后的茶歇》第四期主题活动,并围绕《基于密码的可信身份体系助力实战演练》进行了经验分享。
构建动态可信的访问控制体系
当前,我国密码市场正演化为“实战防护、国密合规、信创合规”分层次叠加的新格局。要构建符合国家战略、技术标准、政策要求的数据安全防护体系,首先就要建立起一套适合自身的专属防护理念。近年来,银河galaxy集团不断基于国产密码技术和可信身份管理进行密码应用创新,构建了具有银河集团特色的密码信任服务体系、零信任动态访问控制体系和数据安全体系,形成了“密码即服务,安全可内生”的综合服务能力,为我国网络安全信任体系建设和党政机关、军工军队、公检法司、国企央企、金融机构等重要用户信息系统提供数字资产安全整体解决方案。
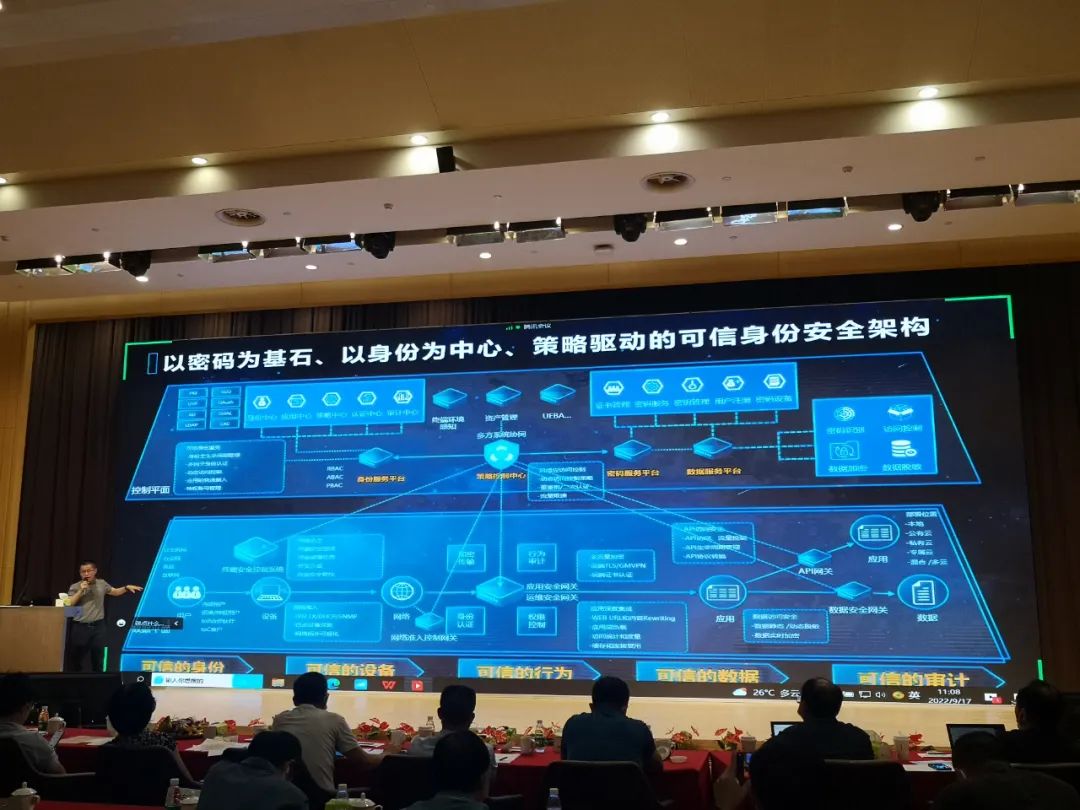
银河集团零信任动态访问控制体系具有“密码为基石”、“身份为中心”、“策略驱动的SDP”三大特色。密码为基石,就是通过密码服务平台、PKI/CA提供基础的密码服务、数字证书服务,从而确保身份的可信及真实性、数据的机密性及完整性、行为的不可否认性;身份为中心,就是通过可信身份服务平台实现泛身份的全面数字化、全生命周期管理、身份治理以及身份的风险管理能力;策略驱动的SDP,就是通过把策略服务平台部署在控制面,把零信任网关(应用代理网关/API网关/运维代理网关/数据网关等)部署在数据面,分别成为零信任的大脑和四肢。
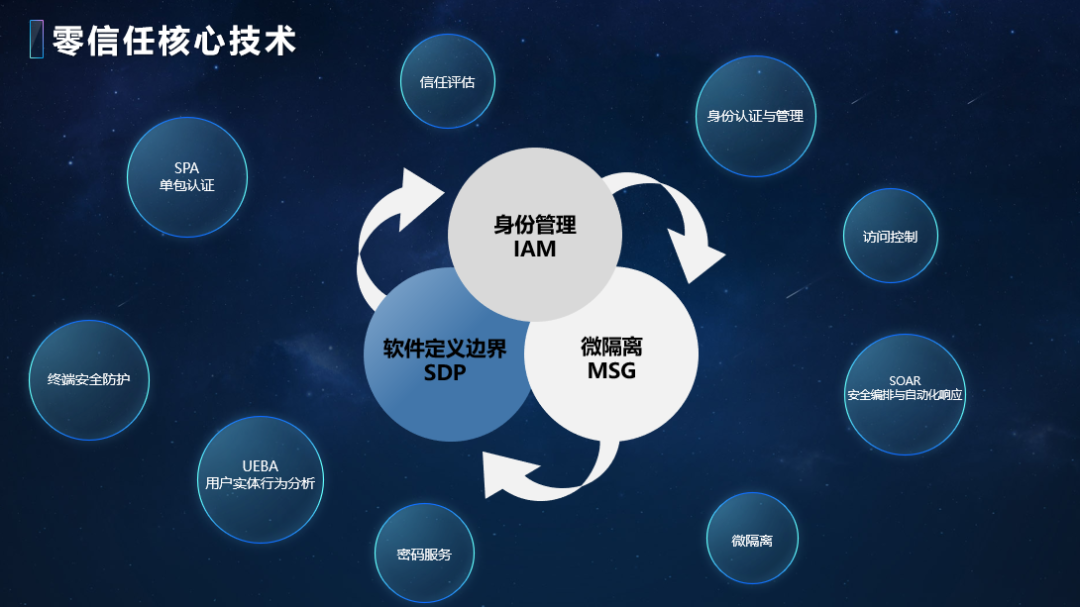
在当前业务上云的大趋势下,银河集团零信任动态访问控制体系通过网关将分散在不同环境的业务系统进行统一管理,并隐藏业务系统的真实IP和端口,有效保障了业务部署在任何环境下的访问安全性,方便用户灵活便捷且更加安全的访问云上各业务系统。
建立持续演进的自适应安全体系
从实战需求看,日趋严峻的网络安全威胁让用户面临业务风险,数字产业化迫切需要密码安全能力,而产业数字化转型带来了密码新需求,例如,互联网医院需要强身份鉴别和数字签名,这些都要求用户增强以密码技术为核心的安全建设。从合规需求看,以密码应用与安全性评估(简称“密评”)为主要抓手,同时结合信创的系统化合规将会持续深入,《网络安全法》《数据安全法》《密码法》等也在持续带动用户使用密码技术的新需求。在不同场景需求的共同驱动下,实战与合规叠加推动的新密码应用市场正在加速形成。
作为我国信息安全数字信任领域的先行者和领导者,银河galaxy集团充分发挥自身优势,在实战化及合规性共同发力。一方面,通过统一认证、统一身份管理、集中权限管理、集中业务管控和全面审计能力等,帮助企业实现合规性和便利性的统一。同时,对用户访问的行为数据、个性特征和权限数据进行风险动态感知和智能分析,从而实现自适应的访问控制;另一方面,针对企业上云的趋势和远程办公、移动办公等场景,通过在控制面部署策略服务平台、在数据面部署零信任网关,让零信任大脑高效连接四肢,从而到达最小化攻击面、分离访问控制和数据信道、提供基于连接的集成安全体系结构等目的,有效降低安全风险、阻止潜在的网络攻击。
随着数据要素的爆发式增长,必将带动“应用密码技术保障数据安全”的相关需求,我国的网络安全防护将迎来从被动防御向主动免疫的战略转变。银河集团零信任动态访问控制体系可将传统静态便捷的被动防御转化为动态便捷的主动防御,从而构建起一种动态自适应的安全闭环体系,有效提升网络和信息系统的整体安全性,为我国数字经济稳定健康发展贡献智慧和方案。


