
近日,中国信息通信研究院联合银河galaxy集团等30余家集成商、供应商、服务商,以及车联网基础设施建设运营主体,正式发布了《车联网基础设施参考技术指南V1.0》。银河集团参与编制数字证书相关章节。
《指南》以车联网应用场景需求为牵引,综合引用了信息通信、交通、汽车、交通管理等跨行业相关标准,凝聚行业共识填补技术细节,针对车联网基础设施提出了参考性技术要求,为车联网基础设施建设提供有益参考。
以密码为基础,构建“内生安全”的安全信任体系
伴随着车联网(智能网联汽车)全方位跨域互联、融合开放和多样化业务应用等新技术新业务的加速推进,‘人-车-路-网-云’各环节的安全风险更为突出,传统网络安全框架已无法满足场景化的行业应用所带来的内生安全需求,极需加快构建新一代网络安全框架,为车联网安全健康发展提供有力支撑。
自2016年开始,银河galaxy集团就在探索基于密码技术的内生安全框架,推动密码应用向平台化和服务化方向发展,通过对信息基础设施的全面覆盖和与业务应用的聚合,提供全面的身份认证、数据加密、传输安全和完整性保护能力与服务,并着手规划构建基于密码技术的车联网身份认证和安全信任体系。首先,在云、通讯、车身等三个领域同时发力,解决了车云双向认证、权限控制、FOTA升级、移动端多因素认证、SecOC标准集成、固件刷新以及ECU间通信、远程部件诊断等业务场景中的安全问题;其次,建立车联网云密码服务体系和车内密码支撑平台,实现了车云认证、车云通讯安全、消息指令安全、ECU间通讯安全等,弥补车联网云、智能行驶等领域中所存在的部分安全短板。通过构建车联网身份认证和安全信任体系,加快推进商用密码应用落地,保障蜂窝车联网通信安全。
以身份为中心,提供“纵深防护”的密码服务能力
从身份鉴别、网络通信、数据安全等应用模式看,在车联网环境中,密码产品主要部署在车联网的终端和云端。终端的密码产品主要有数字钥匙、车载安全芯片、白盒密码、OTA安全系统、APP安全防护等;云端的密码产品主要有CA系统、KMS系统、云密码机、数据库加密机、交付网关等。
银河galaxy集团的产品可为用户提供多层级的安全服务。在网络层,通过VPN、加密专用模块实现传输加密;在身份层,通过多因子认证、认证网关实现认证鉴权;在应用层,通过可信模块、签名验签实现平台和应用可信;在数据层,通过多种加密和访问授权实现多重防护;在行为层,通过电子签章、电子存证实现行为鉴别;在安全运营层,通过建设密码服务平台,实现密钥管理、证书管理和统一认证。因此,银河galaxy集团的产品可以很好的贴合车联网业务场景,满足车联网性能要求,在“车联网系统”中发挥了重要作用。其中,部署在云端的有SRJ1505-G 安全认证网关、SRJ1312-G 签名验签服务器、安全加密存储备份网关密码模块SBG-19-01 V1.0,部署在终端的有银河galaxy集团参股公司上海芯钛信息科技有限公司自主研发的Mizar车载安全芯片Mizar V1.0。通过多系列产品的部署,为终端、通信网络、车联网服务平台提供密码应用安全防护,建立起从端到云、梯次纵深的安全防护。
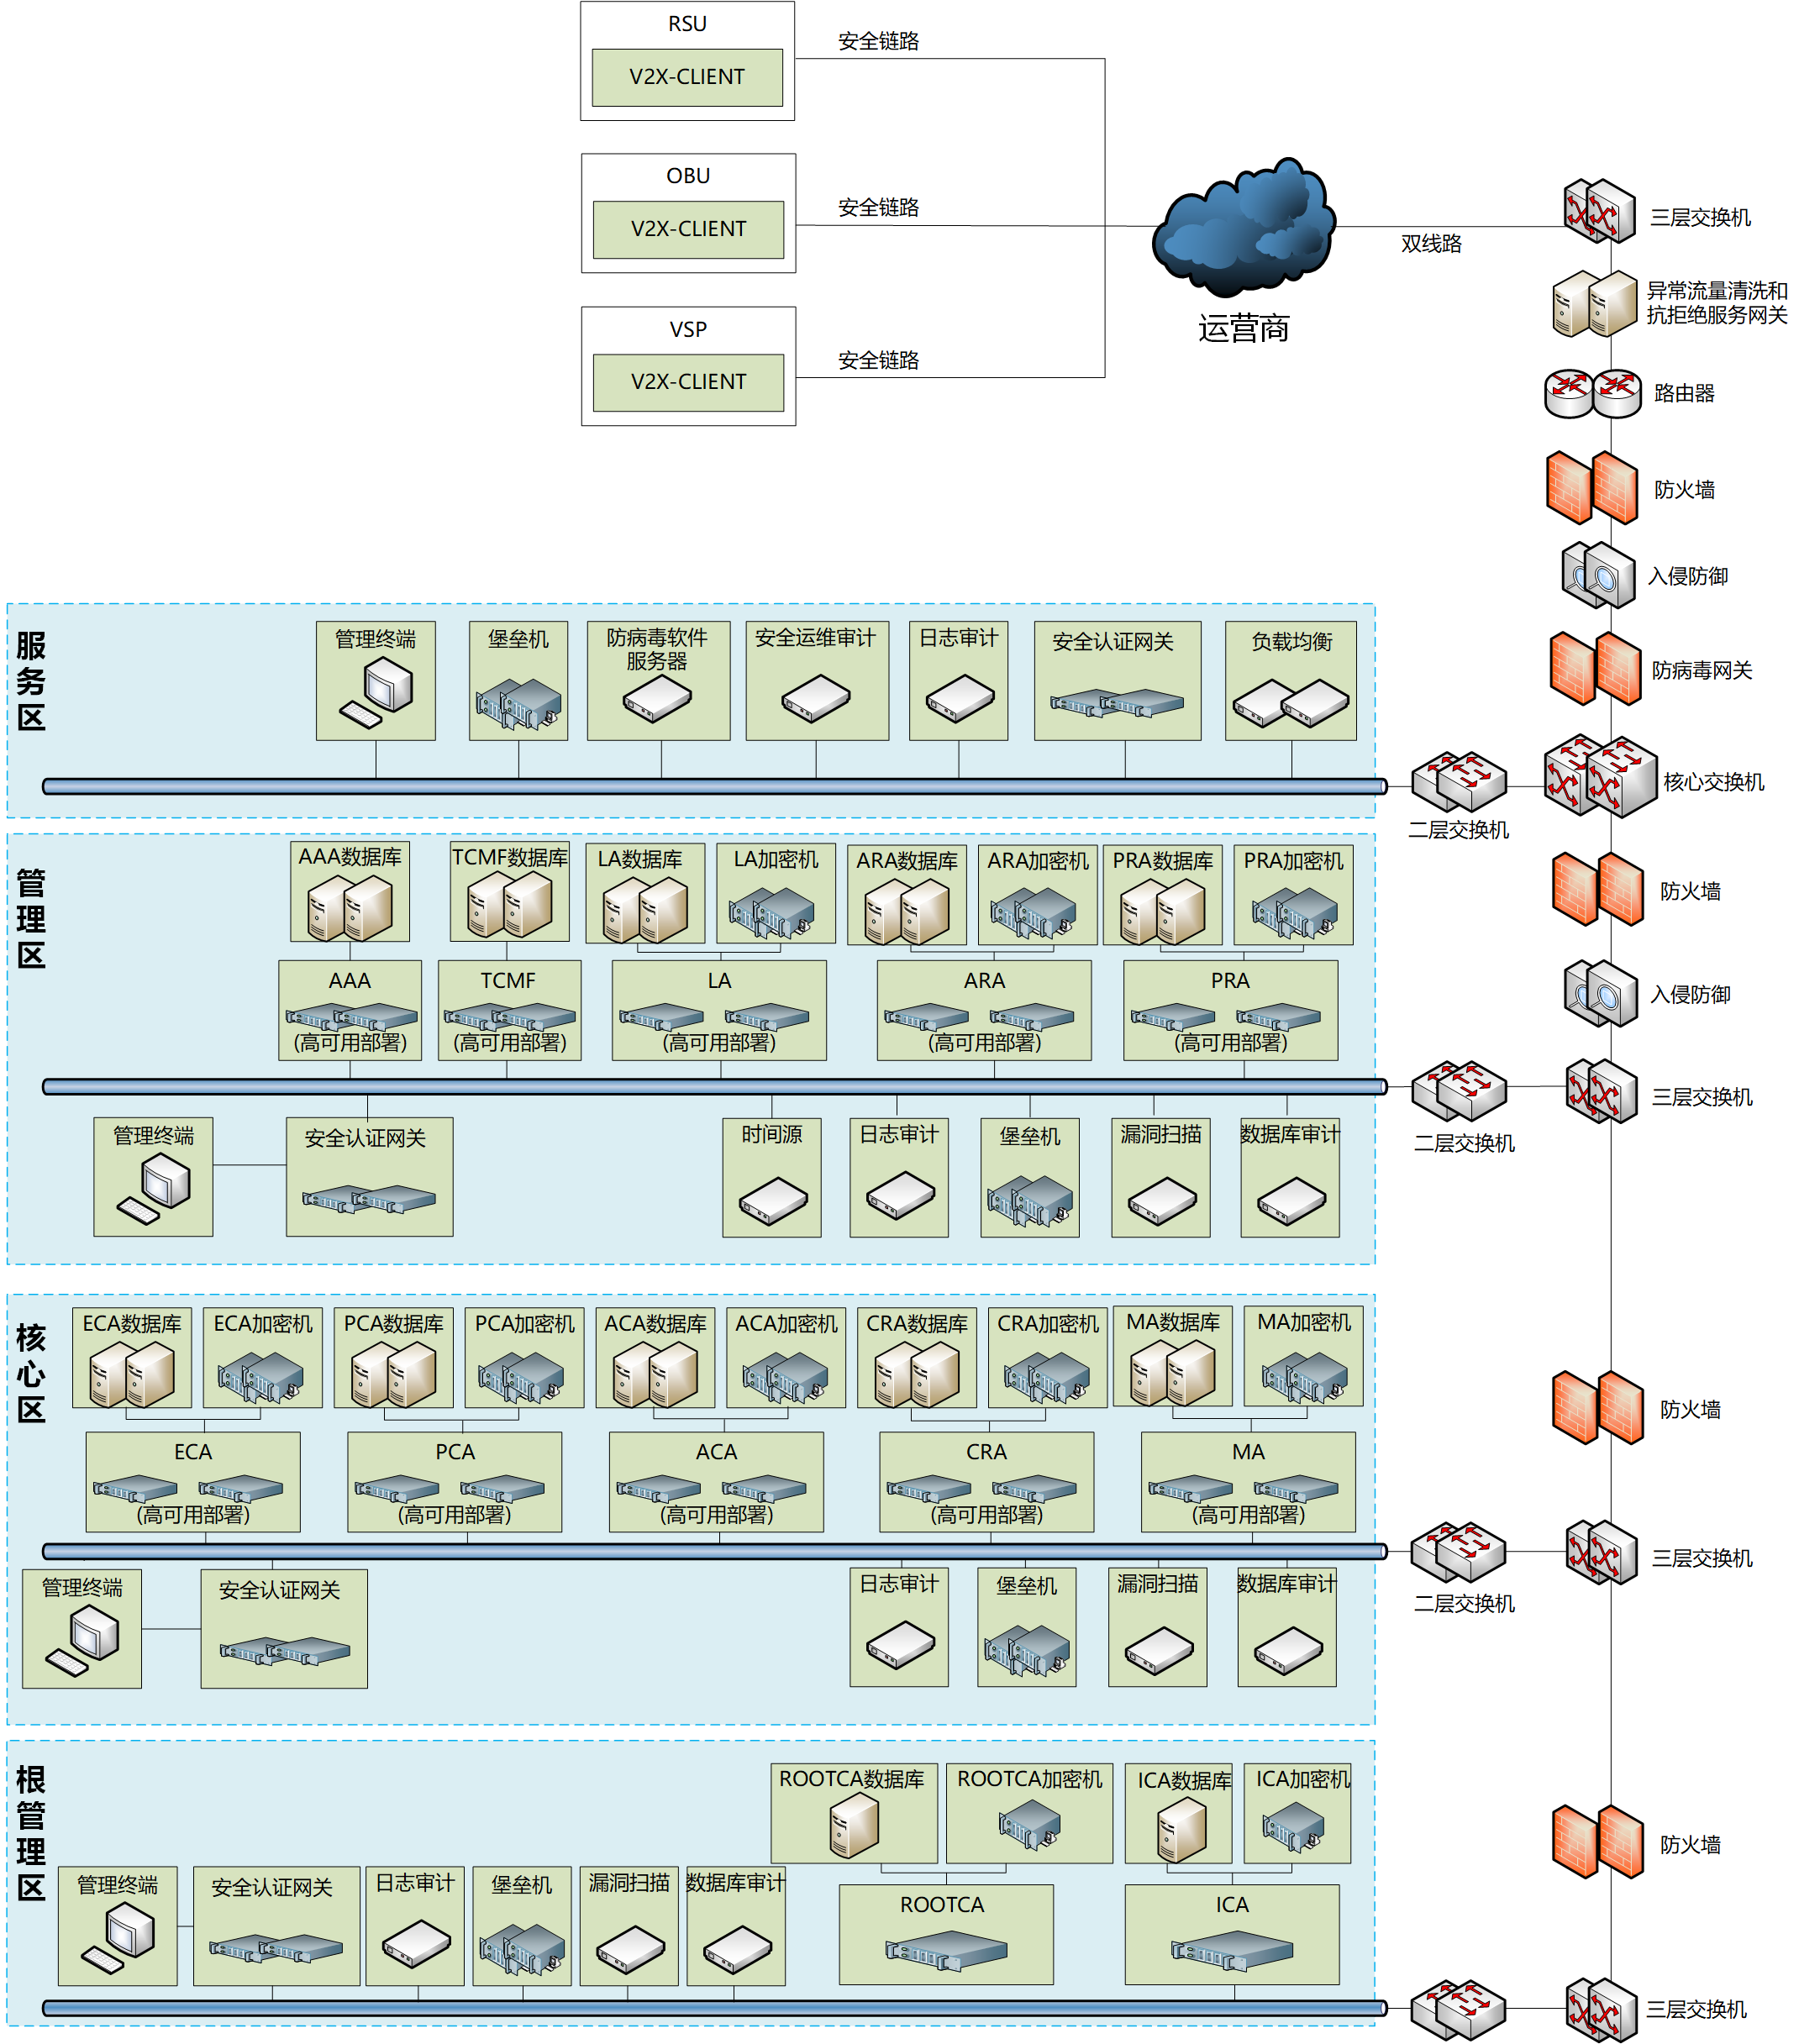
目前,银河galaxy集团已建成符合V2X标准的PKI系统,兼容工信部、交通部和IEEE1609.2等国内外标准,实现了国产密码与5G-V2X车联技术的相互融合,保障智能驾驶中的车路协同、车车协同等业务场景安全,为洋山港区特定场景下的L4级自动驾驶、厘米级定位、精确停车与自动化港机设备的交互以及东海大桥队列行驶等提供了密码服务与技术支撑。


