
一、关键信息基础设施保护条例
关键信息基础设施是经济社会运行的神经中枢,是网络安全的重中之重,党中央、国务院高度重视关键信息基础设施安全保护工作。保障关键信息基础设施安全,对于维护国家网络空间主权和国家安全、保障经济社会健康发展、维护公共利益和公民合法权益具有重大意义。针对关键信息基础设施面临的问题,进一步落实《中华人民共和国网络安全法》有关要求,主管部门制定了《关键信息基础设施保护条例》(以下简称条例),自2021年9月1日起施行,为我国深入开展关键信息基础设施安全保护工作提供有力的法治保障。
在《条例》中,关键信息基础设施是指公共通信和信息服务、能源、交通、水利、金融、公共服务、电子政务、国防科技工业等重要行业和领域的,以及其他一旦遭到破坏、丧失功能或者数据泄露,可能严重危害国家安全、国计民生、公共利益的重要网络设施、信息系统等,关键信息基础设施至少是等保三级以上的系统。
关键信息基础设施保护的流程首先需要由行业主管、监管部门制定认定规则,然后由公安部门整体监管,各行业情况报送公安部备案,最后各运营者落实保护措施,开展安全检测评估工作。关键信息基础设施每年至少一次安全检测和评估,检测评估内容包括但不限于网络安全制度落实情况、组织机构建设情况、人员和经费投入情况、教育培训情况、网络安全等级保护工作落实情况、密码应用安全性评估情况和数据安全保护落实情况等。
《条例》要求运营者依照本《条例》和有关法律、行政法规的规定以及国家标准的强制性要求,在网络安全等级保护的基础上,采取技术保护措施和其他必要措施,应对网络安全事件,防范网络攻击和违法犯罪活动,保障关键信息基础设施安全稳定运行,维护数据的完整性、保密性和可用性。
二、关键信息基础设施保护方案
针对关键信息基础设施面临的网络安全形势日趋严峻,网络攻击威胁上升,事故隐患易发多发,安全保护工作缺乏体系化支撑、资源力量分散等突出问题,银河galaxy集团秉承“永不信任、持续验证”的零信任理念,坚持以密码为基石、以身份为中心、软件定义边界的思想,以持续认证和动态访问控制为手段,以数据安全为目标,依托密码服务平台、PKI/CA基础设施、可信身份服务平台、策略控制中心、终端环境感知、UEBA等管理控制组件,构建从终端登录、网络准入、应用访问、接口访问、数据访问及系统运维等各个环节的纵深防御体系,确保可信的人通过可信的终端和可信的方式访问可信的数据,如下图:
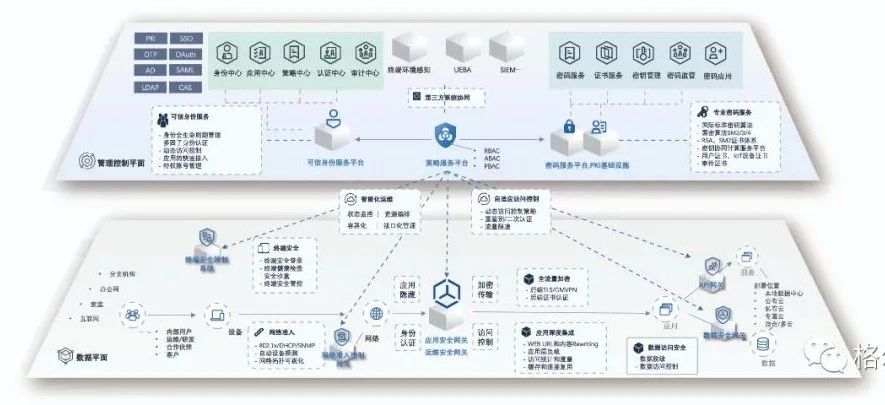
纵深防御体系遵循控制面与数据面分离的安全原则,控制面由可信身份、密码服务、策略控制、环境感知等多个服务组成,结合各系统提供的安全能力,实现持续的信任评估和动态的访问控制决策,向数据面下发控制指令。数据面提供用户到数据的访问通道,根据控制平面的指令,在终端、网络、应用、服务、数据各个层面进行管控。
在《条例》中多次提到数据安全,数据是重点保护对象,维护数据的完整性、保密性和可用性是关键信息基础设施保护的重要目标之一。针对关键信息系统数据安全需求,银河galaxy集团推出了以密码和身份为基础,以AI为驱动的数据安全解决方案,为用户提供自动化的全类型数据资产发现、全流程数据流动治理和数据加解密及访问控制服务,如下图:
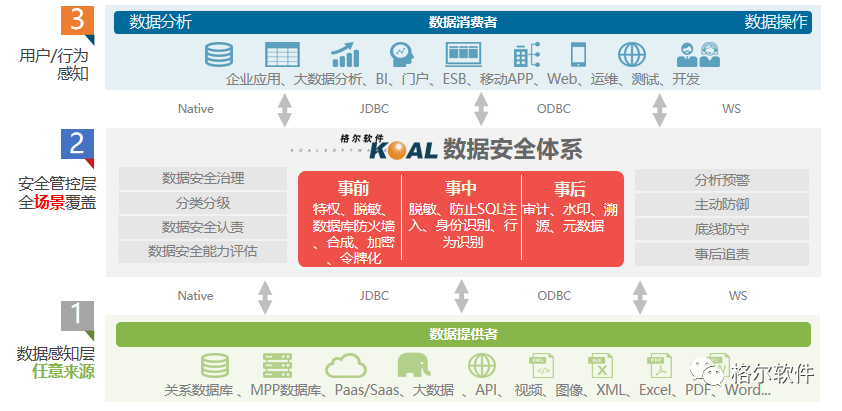
数据安全体系支持结构化、非结构化等多种类型的数据,自动感知数据资产,明确管理职责,结合法律法规和行业规范,借助模版和工具实现自动化的分类分级,采取数据脱敏、访问控制、数据加密、数据使用审计等控制措施,提供数据安全服务,实现数据资产的可知、可管、可控和可用。


